Incident management proces: elk incident naar het juiste loket.
Bij een datalek, een cyberaanval of een AI-systeem dat ernstig de fout ingaat heeft elke wet een eigen loket en een eigen termijn. Wij maken er één meldproces van dat je team in een paar minuten kan volgen.
Onderdeel van AI-compliance voor het MKB.

Je incident management proces bundelt vijf meldregels in één route.
- Eén plek om te beginnen. Wie een incident ziet, hoeft niet te weten welke wet geldt. Het proces zegt het.
- Een meldflow in je systemen. In het Command Center of in een n8n-workflow, met een taak voor de eigenaar.
- Elk jaar een oefening. Een korte oefening laat zien of de route en de contactgegevens nog kloppen.
De meldroute wijst per incident het loket en de termijn aan.
Na de triage weet je team welk loket geldt en hoeveel tijd er is. Eén incident kan onder twee wetten vallen; dan staan beide routes klaar.
- AVG, datalekAutoriteit PersoonsgegevensBinnen 72 uur, bij risico voor mensen
- Cbw (NIS2), ernstig incidentCSIRT en je toezichthouderWaarschuwing binnen 24 uur, melding binnen 72 uur, verslag binnen een maand
- CRA, misbruikte kwetsbaarheidCSIRT via het meldplatform van ENISAWaarschuwing binnen 24 uur, melding binnen 72 uur, eindverslag uiterlijk 14 dagen na een oplossing
- DORA, ernstig ICT-incidentDNB of AFMVaste termijnen uit de technische normen van DORA
- AI Act, ernstig incident (artikel 73)Eerst de aanbieder van het systeemDirect na ontdekking; de aanbieder meldt bij de toezichthouder
Per rol staat vast wat je doet als het misgaat.
Iedereen kent zijn eigen stap. Zo ligt niets stil als de vaste collega op vakantie is.
De eerste die het ziet
Meldt het incident via één vast kanaal, bijvoorbeeld een formulier of een knop in het Command Center. Hoeft niet te weten welke wet geldt.
De eigenaar van het proces
Doet de triage: wat is er gebeurd, welke gegevens of systemen zijn geraakt, en welke route geldt. Start de melding binnen de termijn.
De directie
Wordt direct geïnformeerd bij een ernstig incident. Onder de Cbw is het bestuur eindverantwoordelijk voor de aanpak.
Prometheus21
Richt het proces in, helpt bij de triage als je dat wilt en houdt de termijnen en loketten actueel als een wet verandert. Babeth Vriend, CISO, is je vaste aanspreekpunt.
Bij dit proces hoort straks ook een meldkaart met de route op één A4.
Zo zetten we het meldproces op en houd je het actueel.
Je houdt het proces zelf in handen. Wij zorgen dat het klopt met de wet.
Wat wij doen
- We zoeken uit welke meldregels voor jou gelden: AVG, Cbw, CRA, DORA en de AI Act.
- We schrijven één runbook met per soort incident het loket, de termijn en de eigenaar.
- We bouwen de meldflow in het Command Center of in n8n, met taken en herinneringen.
- We oefenen het proces één keer per jaar met je team.
Wat jij doet
- Je wijst per proces een eigenaar aan en een vervanger.
- Je directie keurt het runbook goed.
- Je team doet mee aan de jaarlijkse oefening.
De termijnen en loketten op deze pagina zijn een eerste overzicht en geen juridisch advies. Babeth Vriend, CISO van Prometheus21, keurt ze voor livegang. Een twijfelgeval leggen we voor aan onze juridische partner.
Babeth houdt je meldproces scherp als CISO.
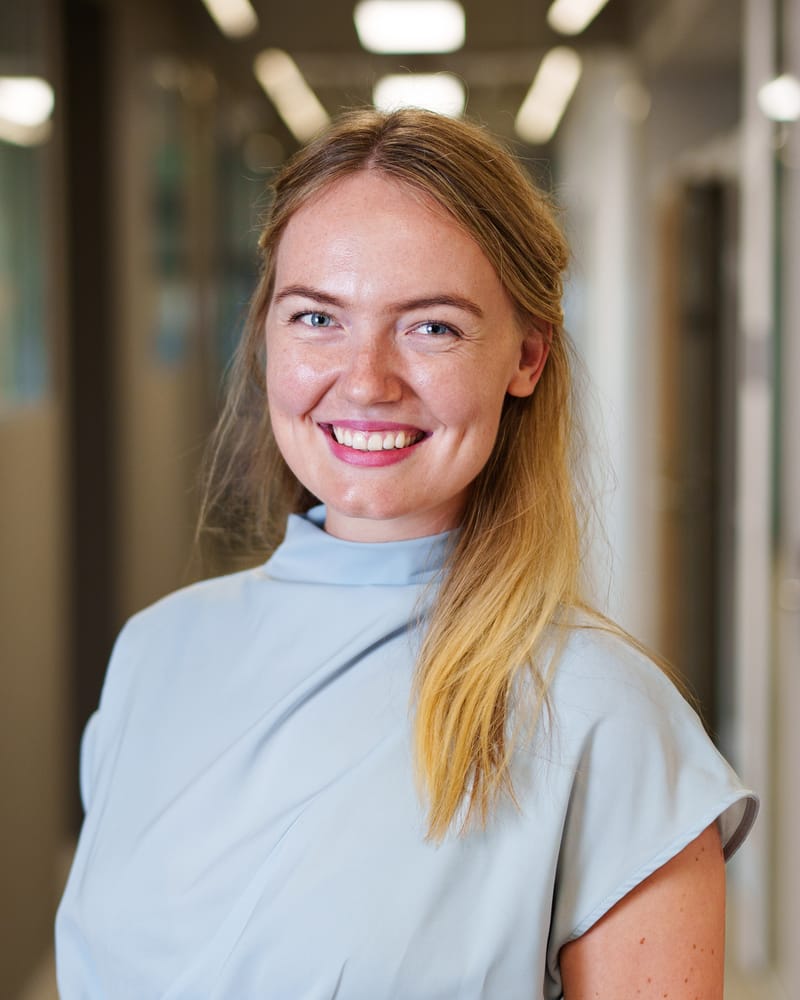
Babeth Vriend, CISO van Prometheus21
Babeth Vriend is CISO van Prometheus21. Zij zet het meldproces met je op, kijkt mee bij de oefening en is aanspreekpunt als er echt iets gebeurt.
Plan een kennismakingVragen die we horen over melden bij een incident.
Wat moet ik waar binnen welke tijd melden?
Het loket en de termijn hangen af van wat er misging en welke wet voor jou geldt. Een datalek meld je bij de Autoriteit Persoonsgegevens, een ernstig cyberincident onder de Cbw bij het CSIRT en je toezichthouder. Elke wet heeft eigen termijnen, soms al binnen 24 uur. In het meldproces staat per soort incident het loket en de termijn, zodat niemand dat op het moment zelf hoeft uit te zoeken.
Geldt een meldplicht ook voor ons als MKB-bedrijf?
De meldplicht voor datalekken geldt voor iedereen die persoonsgegevens verwerkt. De Cbw en DORA gelden alleen voor bepaalde sectoren en groottes. Maak je software of hardware, dan kan ook de Cyber Resilience Act gelden. We zoeken uit welke regels bij jou horen.
Wat kost een meldproces?
Dat hangt af van het aantal wetten en systemen. Na de kennismaking krijg je een vaste prijs vooraf, voor het opzetten en voor een jaarlijkse oefening. Wil je eerst alles in kaart, kies dan de Compliance Discovery Workshop van 950 euro excl. btw. We trekken dat bedrag af van de offerte als je verder gaat.
Wat als we een termijn missen?
Meld dan alsnog, zo snel als je kunt, en leg uit waarom het later is. Wat een te late melding voor jou betekent, verschilt per wet en per toezichthouder. Zo'n vraag leggen we zo nodig voor aan onze juridische partner.
Opgesteld met AI-ondersteuning door de redactie van Prometheus21. Juridische zinnen zijn gecontroleerd door Babeth Vriend, CISO.
Wil je weten wat jouw team moet doen als het misgaat?
In een kennismaking lopen we een incident samen door en kijken we welke meldregels voor jou gelden. Wil je alles in één keer naast elkaar, kies dan de Compliance Discovery Workshop.
Kennismaking
Je vertelt wat je wilt. Daarna krijg je direct een offerte.
Plan een kennismakingCompliance Discovery Workshop
Een dagdeel bij jou op locatie. € 950, verrekend met de opdracht.
Plan je Discovery WorkshopAI-compliance-check
15 vragen, ongeveer 3 minuten. Na je naam en e-mail zie je waar je staat.
Doe de AI-compliance-check