
Leveranciers beoordelen
Toets je AI- en ICT-leveranciers met een vaste lijst en vul het register in één keer.
Cookies
We meten hoe deze site wordt gebruikt en of onze advertenties werken. Cookies daarvoor plaatsen we alleen als jij dat goed vindt. Je keuze kun je altijd wijzigen, onderaan elke pagina. Lees het cookiebeleid
terug bij Wiechers Wonen na het automatiseren van de prijslijsten.
DORA vraagt van financiële instellingen grip op hun ICT en hun ICT-leveranciers. Wij zetten het informatieregister op, richten het meldproces in en nemen je AI-systemen mee.
Onderdeel van AI-compliance voor het MKB.
Bij elke pijler staat wat de verordening vraagt en wat wij doen. Scroll verder om de stapel door te lopen.
Een kader voor je ICT, met beleid en vaste rollen, plus de maatregelen die daaruit volgen. Het bestuur is eindverantwoordelijk en keurt het goed.
Wat wij doen: we schrijven het kader op maat en nemen je AI-systemen erin mee.
Een ernstig ICT-incident meld je bij je toezichthouder, in stappen en binnen vaste termijnen.
Wat wij doen: we richten één meldproces in, met een draaiboek en een oefening.
Je test regelmatig of je systemen een storing of aanval doorstaan. Hoe zwaar die tests zijn, hangt af van je omvang.
Wat wij doen: we maken een testplan dat past bij je omvang en lezen de uitkomsten met je door.
Je houdt een informatieregister bij van al je ICT-leveranciers en de afspraken met hen. De AFM vraagt dat register elk jaar op.
Wat wij doen: we vullen het register, ook met de AI-leveranciers, en houden het bij.
Instellingen mogen informatie over dreigingen met elkaar delen. Meedoen is vrijwillig.
Wat wij doen: we helpen bij de afspraken als je wilt aansluiten.
Voor een financiële instelling geldt DORA als de specifieke regel. De AI Act komt erbij zodra je AI inzet.
| DORA | Cyberbeveiligingswet (NIS2) | AI Act | |
|---|---|---|---|
| Toezicht | DNB of AFM | Voor de financiële sector gaat DORA voor | De toezichthouder van je sector, met de AP voor algoritmes |
| Melden | Ernstig ICT-incident bij je toezichthouder | Valt voor financiële instellingen onder DORA | Ernstig incident met een AI-systeem: eerst bij de aanbieder (artikel 73) |
| Register | Informatieregister van ICT-derden | Registratie via het NCSC | Geen registerplicht voor gebruikers; een AI-register maakt het bijhouden makkelijk |
| Sinds | 17 januari 2025 | 15 augustus 2026 | In stappen, hoog risico vanaf 2 december 2027 |
Stand van 15 november 2026. De rangorde tussen DORA en de Cyberbeveiligingswet laten we per instelling toetsen door onze juridische partner.
Bij AI in de financiële sector kijken meerdere toezichthouders mee, elk vanuit een eigen vraag.
Een AI-systeem dat de kredietwaardigheid van particulieren beoordeelt, raakt ze allemaal. De AFM kijkt naar het klantbelang. Voor DORA gaat het om de ICT eronder, en de AP kijkt naar de persoonsgegevens. Daarom leggen we het in één dossier vast, dat elke toezichthouder kan lezen.
Hier begint alles over DORA. Hieronder staan de artikelen en diensten die erbij horen.
Toets je AI- en ICT-leveranciers met een vaste lijst en vul het register in één keer.
Babeth Vriend als CISO op afroep: beleid, risico's en de rapportage aan het bestuur.
Al je ICT en AI in kaart, met de gaten per wet. 950 euro, verrekend als je verder gaat.
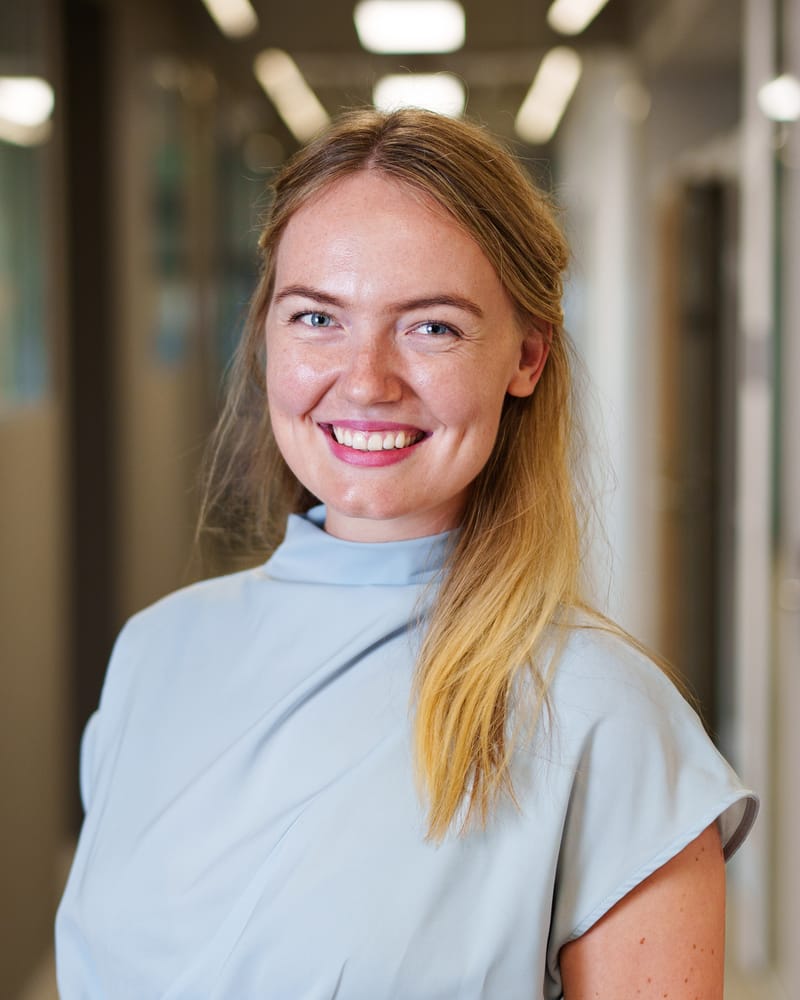
Babeth Vriend, CISO van Prometheus21, kijkt mee bij het kader voor ICT-risico's en het meldproces. Pascal Slaa en Joost Driessen richten het register en de meldflow in, bijvoorbeeld in het Command Center.
Plan een kennismakingWij geven geen verklaring dat je aan DORA voldoet. We leveren het register, het kader en het meldproces, en we laten zien wat er nog ontbreekt. Juridische vragen gaan via onze juridische partner.
Waarschijnlijk wel, maar lichter. DORA geldt voor bijna alle financiële instellingen onder toezicht, ook voor kleine. Voor een aantal kleine instellingen, zoals kleine beleggingsondernemingen, geldt een vereenvoudigd kader voor ICT-risico (artikel 16). Welk kader voor jou geldt, zoeken we samen uit.
In elk geval het informatieregister van je ICT-derden. De AFM vraagt dat register elk jaar op. Daarnaast kan de toezichthouder vragen naar je beleid voor ICT-risico's en je meldingen van ernstige incidenten. Welke toezichthouder voor jou geldt, hangt af van je vergunning.
Vaak onder allebei. DORA kijkt naar de ICT eronder: wie levert het, wat als het uitvalt, hoe meld je een storing. De AI Act kijkt naar wat het systeem doet. Kredietbeoordeling van particulieren met AI valt bijvoorbeeld onder hoog risico in de AI Act. Volgens de Digital Omnibus gelden die plichten vanaf 2 december 2027.
Dat hangt af van het aantal ICT-leveranciers en wat er al ligt. Na de kennismaking krijg je een vaste prijs vooraf. Wil je eerst alles in kaart, dan kun je beginnen met de Compliance Discovery Workshop van 950 euro excl. btw. Dat bedrag gaat van de offerte af als je verder gaat.
Nee. Wij richten het register, het meldproces en de maatregelen in. Contractclausules met ICT-leveranciers en vragen over je vergunning gaan via onze juridische partner. Babeth Vriend, CISO van Prometheus21, kijkt mee bij de beveiliging.
Opgesteld met AI-ondersteuning door de redactie van Prometheus21. Juridische zinnen zijn gecontroleerd door Babeth Vriend, CISO.
In een kennismaking kijken we wat DORA van jouw instelling vraagt en wat er al ligt. Wil je eerst alles boven tafel, kies dan de Compliance Discovery Workshop.
Kennismaking
Je vertelt wat je wilt. Daarna krijg je direct een offerte.
Plan een kennismakingCompliance Discovery Workshop
Een dagdeel bij jou op locatie. € 950, verrekend met de opdracht.
Plan je Discovery WorkshopAI-compliance-check
15 vragen, ongeveer 3 minuten. Na je naam en e-mail zie je waar je staat.
Doe de AI-compliance-check