We meten hoe deze site wordt gebruikt en of onze advertenties werken. Cookies daarvoor plaatsen we alleen als jij dat goed vindt. Je keuze kun je altijd wijzigen, onderaan elke pagina. Lees het cookiebeleid
NIS2 compliance voor het MKB: je beveiliging aantoonbaar op orde.
De Cyberbeveiligingswet vraagt een registratie, maatregelen tegen risico's en een snelle melding bij een ernstig incident. Wij brengen in kaart wat er bij jou ontbreekt en richten de maatregelen in, ook voor je AI-systemen.
In 30 seconden: een gap-analyse laat zien wat ontbreekt, je AI-systemen krijgen logging en toegang per rol, en de vragenlijst van je klant is in één keer ingevuld. Voorbeeldgegevens.
Wat het is
NIS2 vraagt dat je beveiliging een vast proces wordt.
Sinds 15 augustus 2026 van kracht. In Nederland heet de wet de Cyberbeveiligingswet (Cbw).
ISO 27001 helpt. De norm is vrijwillig. Wie hem volgt, heeft veel van de zorgplicht al geregeld.
AI hoort erbij. Een agent of chatbot met toegang tot je systemen valt onder dezelfde maatregelen als elke andere software.
Maatregelen
NIS2, DORA en ISO naast elkaar, en wat we in elke automatisering inbouwen.
Je AI draait op je data en je koppelingen. Daarom kijken we naar de regels voor informatiebeveiliging en richten we de maatregelen in die er vier keer terugkomen: voorkomen, zien, ingrijpen en herstellen.
Cyberbeveiligingswet
NIS2
Sinds 15 augustus 2026 geldt NIS2 in Nederland via de Cyberbeveiligingswet. De wet vraagt registratie, een zorgplicht, een meldplicht bij incidenten en verantwoordelijkheid van het bestuur.
Geldt voorMiddelgrote en grote organisaties in onder meer energie, vervoer, zorg en digitale diensten. Hun leveranciers krijgen er vragen over.
Financiële sector
DORA
DORA geldt sinds 17 januari 2025. De verordening vraagt beleid voor ICT-risico's, het melden van incidenten, testen van de weerbaarheid en toezicht op ICT-leveranciers.
Geldt voorBanken, verzekeraars en beleggingsondernemingen, en de ICT-partijen die voor hen werken.
Informatiebeveiliging
ISO 27001
We helpen met de risicoanalyse, het kiezen van de maatregelen en het managementsysteem dat erbij hoort. Tot aan de audit.
Geldt voorBedrijven die beveiliging willen aantonen aan klanten of in aanbestedingen.
AI-management
ISO 42001
De norm voor het beheer van AI-systemen. Hij sluit aan op de AI Act en op ISO 27001, zodat je één systeem hebt voor beide.
Geldt voorBedrijven die AI bouwen of AI inzetten in belangrijke processen.
Operationele weerbaarheid in elke automatisering
Wat we standaard inbouwen, zodat een storing geen stilstand wordt.
VoorkomenToegang per rol en wachtwoorden in een kluis
ZienElke stap een logregel en een melding bij fouten
IngrijpenEen uitzetknop per workflow en een meldprocedure
HerstellenBack-ups en een draaiboek om terug te gaan
Bronnen: Cyberbeveiligingswet (in werking sinds 15 augustus 2026), Verordening (EU) 2022/2554 (DORA), NEN-EN-ISO/IEC 27001:2023 en ISO/IEC 42001:2023.
Stand van 15 november 2026: de Cbw geldt sinds 15 augustus 2026, DORA sinds 17 januari 2025.
Waar sta jij
Kies je situatie en zie waar je het beste kunt beginnen.
Drie situaties die we vaak zien. Je vervolg verschijnt onder de kaarten.
Begin met een gap-analyse naast de wet en ISO 27001. Daarna richten we de maatregelen in en registreer je bij de toezichthouder. Plan een kennismaking
Je wilt een pentest. Die doen wij niet zelf. We helpen je wel een partij kiezen en de bevindingen op te volgen.
Wij geven geen verklaring dat je aan de Cbw voldoet en certificeren niet zelf. Juridische vragen, zoals de aansprakelijkheid van bestuurders, leggen we voor aan onze juridische partner.
Wie je spreekt
Je CISO zit aan tafel met de mensen die je AI bouwen.
Wie je spreekt
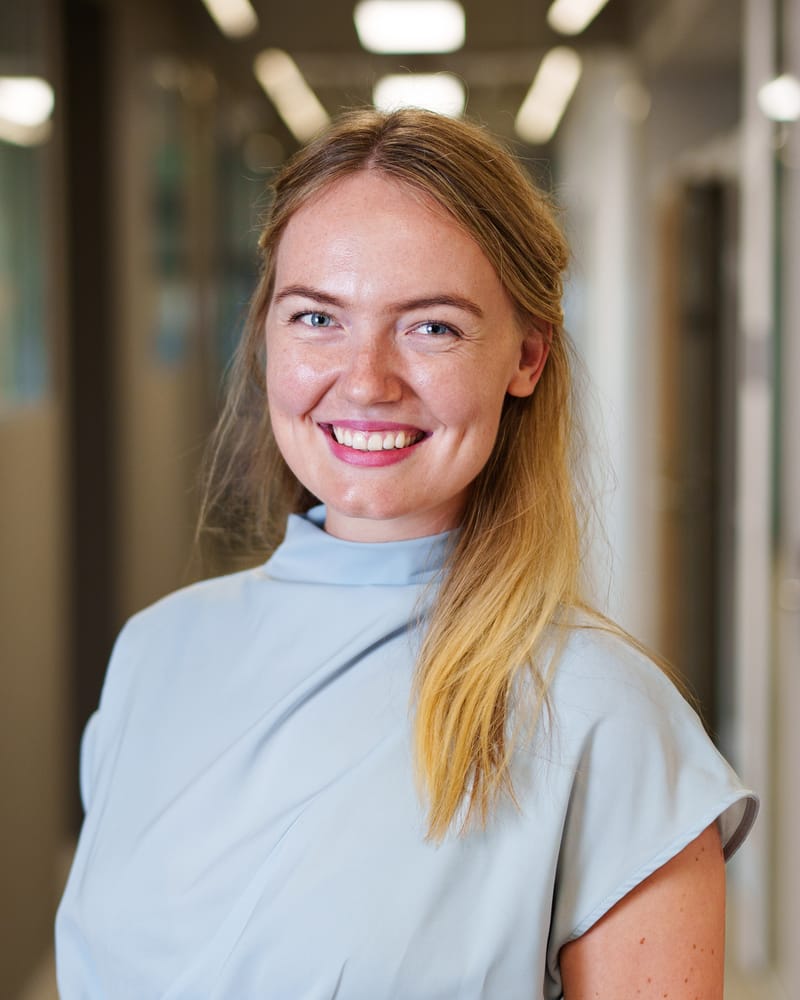
Babeth Vriend, CISO van Prometheus21
In een NIS2-traject zit Babeth Vriend aan tafel, CISO van Prometheus21. Zij kijkt naar je beveiliging en je meldproces. Pascal Slaa en Joost Driessen weten hoe je AI-systemen en koppelingen in elkaar zitten.
Vragen die we horen over NIS2 en de Cyberbeveiligingswet.
Val ik onder de Cyberbeveiligingswet?
Dat hangt af van je sector en je grootte. De wet geldt voor middelgrote en grote organisaties in sectoren zoals energie, vervoer, zorg, digitale diensten en maakindustrie. Ben je kleiner of zit je in een andere sector, dan krijg je er vaak toch mee te maken via je klanten. Beantwoord de drie vragen op de NIS2-pagina voor een eerste indicatie.
Mijn klant stuurt een vragenlijst over beveiliging. Wat nu?
Antwoord vanuit wat je echt hebt geregeld. Een klant onder de Cbw moet zijn leveranciers toetsen, dus de vragen komen vaker. We vullen de lijst samen in vanuit je register en je beleid, en we zeggen eerlijk waar nog een gat zit. Lees hoe we vragenlijsten aanpakken.
Het gaat om een Europese richtlijn. Is er nog tijd?
De wet geldt al. De Cyberbeveiligingswet is in Nederland in werking sinds 15 augustus 2026. Wie eronder valt, moet zich nu al registreren en zijn maatregelen op orde hebben.
Is het bestuur aansprakelijk?
Het bestuur is eindverantwoordelijk voor de maatregelen. De directie keurt de maatregelen goed en houdt er toezicht op. Ze moet daarvoor ook zelf kennis opdoen. Wat dat voor jouw bestuurders betekent, laten we zo nodig toetsen door onze juridische partner.
Wat kost een NIS2-traject?
Dat hangt af van je omvang, je systemen en wat er al ligt. Na de kennismaking krijg je een vaste prijs vooraf. Wil je eerst een gap-analyse naast de AI Act en de AVG, kies dan de Compliance Discovery Workshop. Die kost 950 euro excl. btw, en dat bedrag gaat van de offerte af als je verder gaat.
Opgesteld met AI-ondersteuning door de redactie van Prometheus21. Juridische zinnen zijn gecontroleerd door Babeth Vriend, CISO.
In een kennismaking bekijken we of je onder de wet valt en waar de grootste gaten zitten. Wil je NIS2, de AI Act en de AVG in één keer naast elkaar, kies dan de Compliance Discovery Workshop.
Ik weet wat ik wil
Kennismaking
Je vertelt wat je wilt. Daarna krijg je direct een offerte.